

 AI导航

就在北京时间2026年9月8日,微软紧急推送KB5124008月度累积安全补丁,本次更新绝非普通常规优化,而是高危紧急修复!官方证实,此次补丁封堵了2个已被黑客在野外实战利用的0-day零日漏洞,漏洞可被远程无权限利用,风险等级拉满,所有适配设备需尽快完成更新。
不同于常规月度补丁,本次KB5124008更新被安全机构标记为“CRITICAL”最高危等级,漏洞利用门槛极低、攻击扩散速度快,已经出现批量攻击案例,不存在观望窗口期,拖延更新极易遭遇系统入侵、数据泄露、设备被控风险。
本次KB5124008补丁为Windows 11专属累积更新,精准适配主流Win11正式版本,覆盖绝大多数个人与企业终端设备,具体适配机型版本如下:
系统版本 | 更新编号 | 安装后 Build 版本 |
Windows 11 24H2 | KB5124008 | 26100.9445 |
Windows 11 25H2 | KB5124008 | 26200.9445 |
Windows 11 23H2 | KB5122880 | 22631.7582 |
丨两个 0-day到底有多危险?
0-day 漏洞的核心危害在于:漏洞细节、攻击POC已被公开,黑客无需任何高权限,可批量扫描入侵未修复设备。本次更新重点是封堵两个已被野外利用的核心漏洞,同时修复数十项中高危安全缺陷,彻底补齐系统安全短板。
>>>>CVE-2026-81963:Windows Update 组件权限提升
该漏洞存在于Windows Update Stack更新堆栈组件,属于CWE-59链接跟随类漏洞。CVSS危险评分7.8分,是微软首次确认该组件出现野外实战利用的零日漏洞。
漏洞成因是系统更新堆栈组件解析文件链接逻辑存在缺陷,攻击者只需获取设备本地低权限,即可触发漏洞,从普通用户权限直接提权至系统最高SYSTEM权限,完全掌控设备核心控制权。
>>>>CVE-2026-85880:Windows ALPC 权限提升
该漏洞位于Windows高级本地过程调用(ALPC)核心组件,CVSS评分同样7.8分,属于高危本地提权漏洞。该漏洞无需用户任何手动交互,本地攻击者即可触发堆缓冲区溢出问题,一键获取SYSTEM最高权限。这也是2023年1月以来,微软修复的第二个ALPC组件零日漏洞,传播性、危害性极强。
形象地说,攻击者原本只拿到“一间储物间的钥匙”,却可能借此摸到“整栋楼的万能钥匙”。这也是近四年来 ALPC 组件出现的第二个 0-day,上一个为 2023 年 1 月的 CVE-2023-21674。
丨需要注意的是:这两个漏洞都不是“远程无交互一击致命”,不会让外部攻击者凭空从互联网打进来。它们真正的危险在于:攻击者通常先用钓鱼邮件、恶意文件、恶意浏览器插件或另一个漏洞拿到低权限落脚点,再用这类提权漏洞一步跨到 SYSTEM。
丨KB5124008补丁修复了多少漏洞?
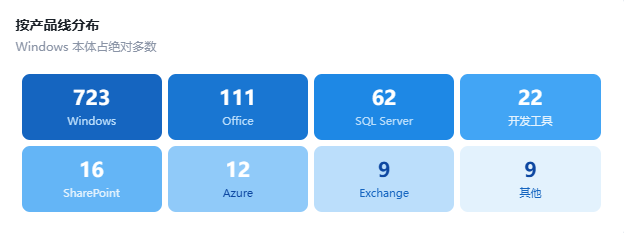
微软 9 月安全更新涉及的自有产品漏洞是 974 个,创下月度补丁数量的历史纪录,包括 Office、SQL Server、Exchange、SharePoint、Azure 和开发者工具。在这974个修复中,Windows系统本身占723个,其余分布在Office(111个)、SQL Server(62个)等产品线。
微软将其中105个漏洞标记为“严重”级别,包括81个远程代码执行漏洞、20个权限提升漏洞、2个信息泄露漏洞和1个安全功能绕过漏洞。此外,还有438个权限提升漏洞、258个远程代码执行漏洞和173个信息泄露漏洞被一并修复。更值得警惕的是,有报道指出其中20个漏洞属于“蠕虫级” ——这意味着它们可能在没有用户交互的情况下在局域网内自动传播。
微软表示,正在越来越多地使用AI来识别、评估和优先处理安全漏洞,这也是单次更新漏洞数量大幅攀升的原因之一,精准筛选高危漏洞优先修复,最大程度降低用户设备安全风险。
丨除了修复漏洞,还修复了哪些问题呢?
这次更新不只是“打补丁”,还解决了近期不少用户真实踩到的坑:
桌面突然变黑:部分装了 8 月 27 日预览更新 KB5120998 的电脑,桌面背景无法正常加载,最后变成纯黑。KB5124008 已修复——如果你最近桌面莫名“黑”了,这次更新反而是解药。
鼠标指针自定义被重置:部分非英语系统上,指针样式、颜色等设置会恢复默认,中文用户也比较有感。
ARM 设备上 Outlook / Teams 崩溃:Surface Pro 11、Surface Laptop 7 这类骁龙机型,此前可能出现新版 Outlook 和 Teams 无法启动或意外关闭,现已修复。
其他杂项:远程桌面音频重定向等问题也在本次更新中得到处理。
丨那此次更新到底要不要安装呢?
对绝大多数个人用户,答案是需要的,而且尽快装。补丁本身没有已知问题,而它要堵的那两个漏洞,已经在真实攻击中被用上了。
丨操作步骤
丨通过Windows自动更新
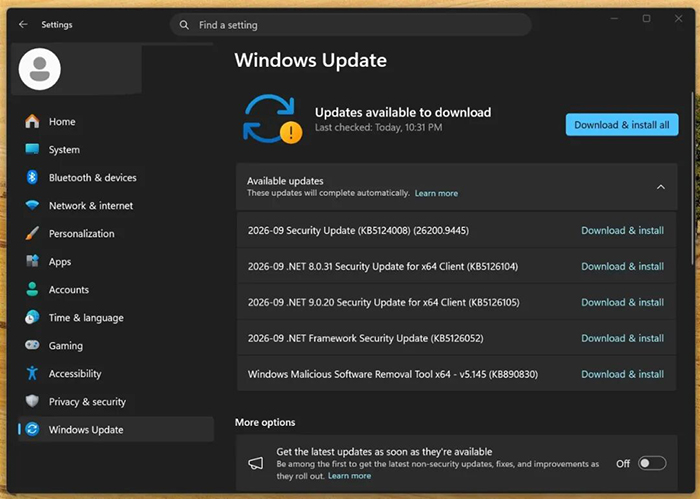
打开Windows设置界面,依次点击到“Windows更新-检查更新”,找到“KB5124008”,点击“下载安装”,安装完成后再重启电脑即可。(注:部分电脑下载安装可能需要的时间较长,请耐心等待)
微软也提供了Microsoft Update Catalog手动下载方式,适合离线安装或者需要批量部署的用户。适合需要批量部署或 Windows Update 被限制的环境使用。
丨微软KB5124008补丁下载 ????
夸克网盘链接:https://pan.quark.cn/s/da848254b6f8
当然,若用户想体验其他 Windows 系统版本,推荐使用 SGI MINI 工具。用户也可直接通过该工具实现一键安装。
SGI MINI 具备多种安装模式,且能根据当前系统环境智能匹配合适的安装模式,为用户带来便捷的系统安装体验。
丨SGI MINI系统安装方法
首先,前往系统总裁官网下载安装SGI MINI工具,点击选择“一键资源搜索”功能。

接着,找到想要安装的Windows系统版本,点击右侧的下拉菜单,选择安装的版本,再点击下载。(此处以Windows 11 24H2版本为例)

此时,会弹出备份窗口,用户可根据自己的情况选择是否进行备份,若无点击跳过即可。

然后,耐心等待系统下载安装完成即可。

丨SGIMINI工具 下载地址↓
https://www.sysceo.com/software-softwarei-id-253.html
总之,KB5124008是封堵2个在野外0-day漏洞的紧急补丁,Win11 24H2/25H2请立即安装KB5124008,23H2安装KB5122880。尽快通过Windows更新或离线方式升级重启并确认Build号,避免提权入侵、数据泄露和设备被控。
以上就是紧急预警!微软连夜推送KB5124008补丁,2个0-day漏洞已被野外攻击,立即更新!的文章,关注我们官方抖音号【系统总裁网】,可以学习更多电脑知识!
 相关推荐


