

 AI导航

最近装机圈不太平。不少人撞上同一件怪事:明明昨天还能用的 WinPE 启动盘,装完 2026 年那几批系统更新之后,插到新主板上一选 U 盘启动,要么蓝屏、要么报“启动失败”,要么干脆被弹回启动菜单。
问题不在 U 盘,也不在镜像——是微软在换“门禁卡”。为安全启动(Secure Boot)签名的旧证书 UEFI CA 2011 已经过期,Windows 生产 PCA 2011 证书也将在 2026 年 10 月 19 日到期。只认旧证书的 PE,被新主板的安全启动挡在了门外。
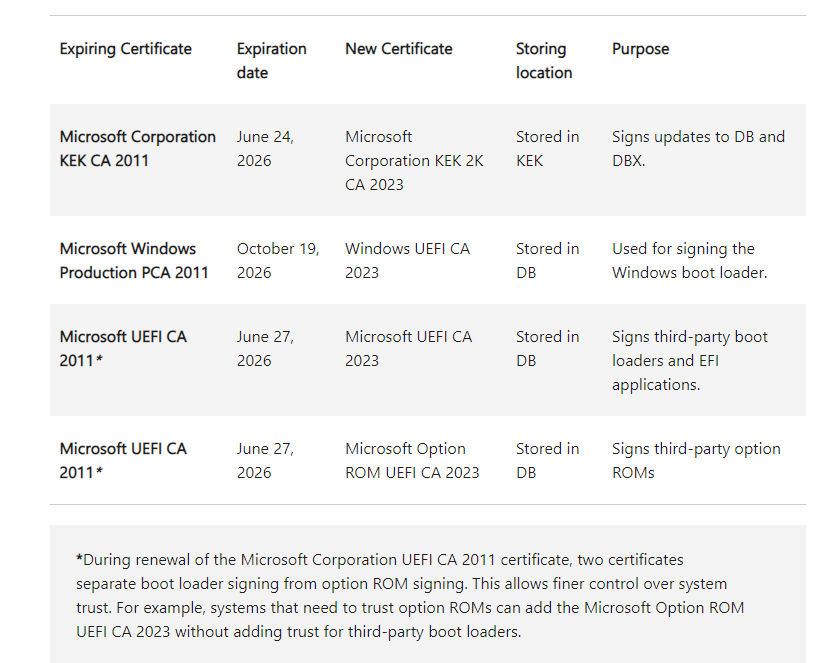
截至2026年6月30日,微软UEFI CA_2011证书已经过期(2026年6月27日过期),微软Windows生产PCA_2011证书也将于2026年10月19日过期。留给未更新设备的时间,已经不多了。
安全启动(Secure Boot)是 UEFI 固件里的一项安全功能,作用是确保只有受信任的软件能参与开机启动流程。它靠固件里预置的一组「信任清单」来判断,具体是通过 四层密钥数据库构建信任链的:
| 层级 | 名称 | 作用 |
|---|---|---|
| PK | 平台密钥 | 信任链的根密钥 |
| KEK | 密钥交换密钥 | 批准对 DB / DBX 的更新 |
| DB | 允许签名数据库 | 允许在启动时运行的白名单 |
| DBX | 禁止签名数据库 | 已吊销证书的黑名单 |
所谓 UEFI 证书,本质就是一张“通行证”:主板固件放行持有效证书的引导程序,拒绝没有证书的。目前 Windows 设备上最常见的有两张:
Microsoft Windows Production PCA 2011(下文简称 PCA 2011 / CA 2011):2012 年起几乎所有 Windows 设备内置的旧证书,过去十几年里几乎所有 Windows 启动文件、第三方 PE 都靠它签名。
Windows UEFI CA 2023(下文简称 CA 2023):微软 2023 年签发的新证书,用来逐步取代旧证书。
丨简单来说:CA_2011是即将退役的旧门禁,CA_2023是新一代安全门禁,是未来Windows设备底层安全的唯一保障。
微软在官方说明里表明:微软这次不是单独换一张证书,而是把一整套密钥体系都升到 2023 版:除了 Windows UEFI CA 2011 → Windows UEFI CA 2023,还包括 Microsoft Corporation KEK 2K CA 2023、Microsoft Option ROM UEFI CA 2023 等。
为什么要换?因为 2011 系列证书签发得太早,安全能力已经跟不上。微软的做法很直接:把旧证书写进主板 UEFI 的 DBX 黑名单,从此不再接受“只带 PCA 2011 证书”的系统或 PE 启动,而且证书轮换会长期持续下去。
这不是「终止开关」。已经通过旧证书校验的系统、引导程序,过期后依然能正常开机,不会突然蓝屏、不会立刻进不去系统。微软把它设计成一次后台基础设施迁移,而不是一键关机。
丨但隐性风险确实存在:
失去启动层安全补丁:收不到启动管理器、安全启动数据库、DBX 吊销列表的更新,开机层漏洞长期无法修复;
新型固件攻击失去防御:开机劫持、固件木马、恶意引导程序无法拦截;
兼容性异常:部分反作弊软件、企业加密工具、BitLocker 可能弹出异常恢复提示;
装机受影响:新版系统镜像、新版 PE 引导程序只支持 CA 2023,旧证书设备会出现重装失败、引导失效、U 盘启动报错;
长期处于「底层裸奔」:常规杀毒软件管不到开机层。
不是所有的电脑都受影响,影响范围严格按“启动模式 + 安全启动开关”划分:
| 场景 | 是否受影响 | 原因 |
|---|---|---|
| UEFI 模式 + 安全启动开启 | 受影响 | 固件会校验启动程序证书,旧证书被拉黑即失败 |
| UEFI 模式 + 安全启动关闭 | 不受影响 | 不校验证书 |
| 传统 BIOS / Legacy 模式 | 不受影响 | 没有 UEFI 证书这套机制 |
很多人此时就想“那把安全启动关了不就完了?”——对自家电脑确实能绕过,但现实是:很多品牌机、笔记本为了合规,默认开启安全启动,BIOS 里甚至不给关闭选项;再加上生产环境、政企单位的强制要求,关闭安全启动这条路根本走不通,而且关掉本身也降低了启动安全性。所以这件事必须正面解决。
⚠️先避一个坑:安全启动的“如开”模式
动手之前,先认识一个很坑的状态——“如开”模式:开了,但等于没开。常出现在“默认不开启安全启动”的主板上,通常有三种表现:
证书为空:安全启动打开了,但固件里一张证书都没登记,等于谁都不允许;
没录入证书:开关开了,但没完成手动录入证书那一步,没录 = 无证书;
和 CSM 同时开:部分主板不把 CSM 与 Secure Boot 设为互斥,但 CSM 一开,安全启动实际上就没生效。
它最坑的地方在于“你以为开了,其实没保护”,遇到证书问题反而更懵。
把问题拆成两个维度就清楚了:主板 UEFI 允许哪种证书,以及 你的 PE / 系统手里拿着哪种证书。对不上,就启动不了。
丨主板侧三种状态
同时允许 PCA 2011 和 CA 2023(双证书主板,最友好);
只允许 PCA 2011(老主板,还不认新证书);
只允许 CA 2023(新主板,已把 PCA 2011 拉黑)。
丨PE / 系统侧三种状态
同时包含 PCA 2011 和 CA 2023(注意:同一时刻只能启用其中一种);
只包含 CA 2023;
只包含 PCA 2011。
交叉之后,真正会“无法启动”的只有两类:
| UEFI 允许 | PE / 系统只有 | 结果 |
|---|---|---|
| 只允许 PCA 2011 | CA 2023 | 无法启动(概率低) |
| 只允许 CA 2023 | PCA 2011 | 无法启动(很常见) |
而第二类才是我们天天撞见的那种:就好像一台正跑新版 Win11 的机器,打上补丁后 UEFI 把 PCA 2011 拉黑了,那么只带 PCA 2011 证书的旧 PE 进不去,重装只带 PCA 2011 的旧版 Win10 / Win11 也进不去——这就是“昨天还好用的启动盘,今天突然翻车”。
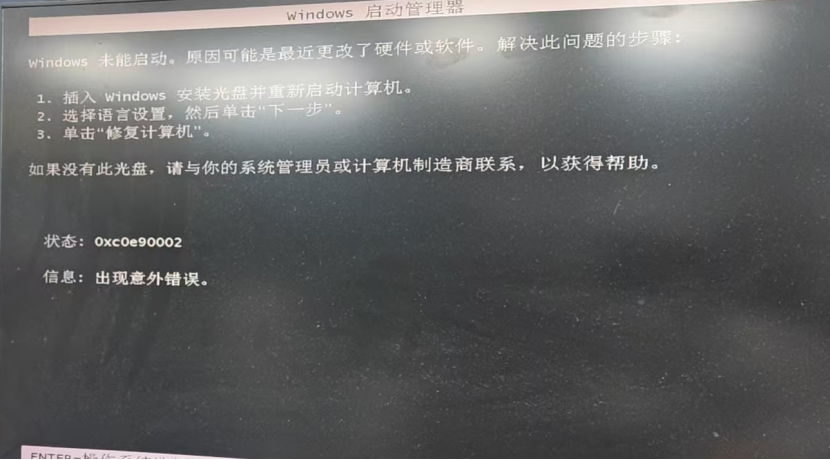
丨旧 PE 在新主板上的典型症状:
选 UEFI U 盘启动后,直接蓝屏 / 黑屏报错;
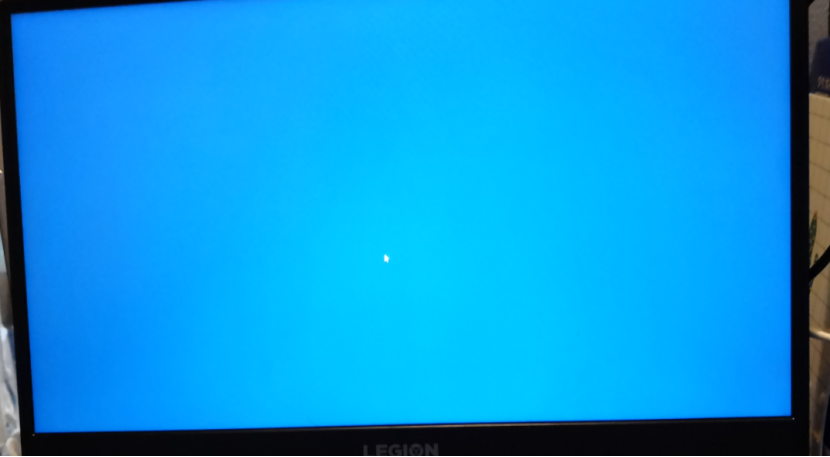
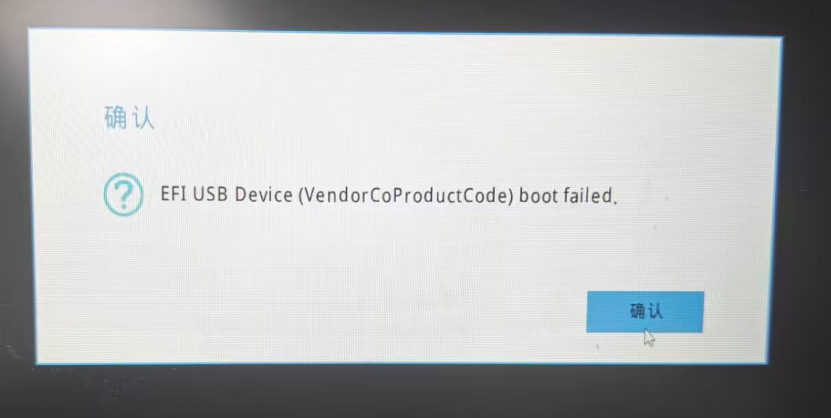
选择U盘启动后,提示“启动失败 / 无效签名 / 拒绝访问”的报错;
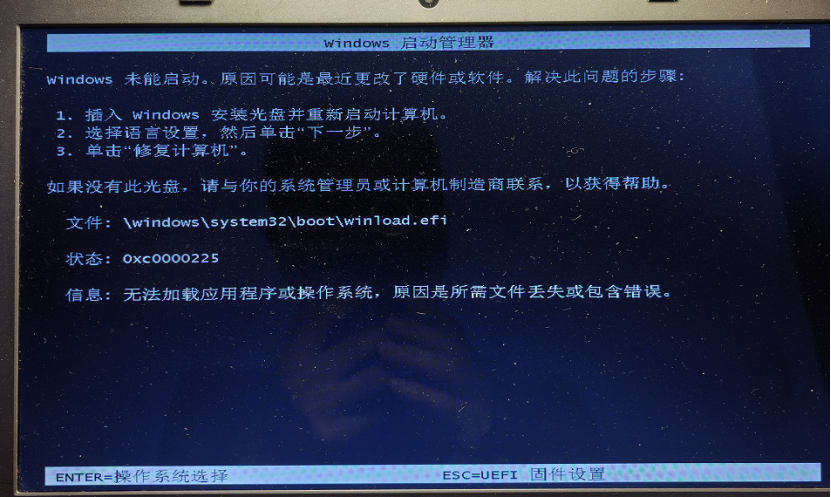
选择 U 盘启动后,又被弹回启动菜单,怎么选都进不了 PE;
部分机器出现“意外错误,无法加载应用”等诡异提示。
既然新主板要 CA 2023、老主板要 PCA 2011,那“做一个同时带双证书的 PE”不就行了?思路是对的,但第一步就很难:微软并没有提供这两张证书的双签名引导文件,同一条引导路径上只能挂其中一张。
而按传统方案则是“一个证书配一份内核”,代价更直白:
CA 2023 要能启动,就得单独放一份 PE 内核;
PCA 2011 要能启动,又得再来一份;
一个启动 U 盘被两套内核吃满,文件臃肿,小容量 U 盘的数据区所剩无几。
这就是“双证书”的两难:要么带两个 U 盘,要么白白浪费一份内核的空间。
针对上述的两个两难问题,映像总裁SGIMini对此进行全新更新,新增双 CA 证书支持,共享内核大幅节约空间,告别新主板 PE 启动翻车。给出的答案,不是“硬塞两份内核”,而是一套内核、双份引导、双证书通吃。它把问题从“单点”拉到“体系”层面一次性解决:
PE 双证书全面支持:同一张启动盘同时具备 UEFI CA 2023 与 PCA 2011 双证书引导能力,新老主板都能进。
装系统也管双证书:不止 PE 能启动,连“装完系统后的引导修复”也支持双证书,避免装完依旧起不来。
装出来的系统也认新证书:在新证书环境里启动 PE、再用映像总裁安装系统,装好的系统本身也支持 CA 2023 新证书!
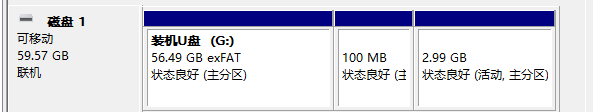
共享内核更省空间:一个内核分区(约 2G)+ 一个引导分区(约 100MB),就实现了 CA 2023 + PCA 2011 双证书引导启动。
丨共享内核到底省在哪?
| 方案 | 结构 | 代价 |
|---|---|---|
| 传统双内核 | CA 2023 内核 + PCA 2011 内核,各一份 | 内核占用翻倍,文件臃肿 |
| 双 U 盘过渡 | 两个 U 盘,各带一种签名 | 要带两只盘,容易搞混 |
| SGI 共享内核 | 一份 PE 内核 + 两个 EFI 引导分区(各放引导文件) | 只多出一个引导分区的开销 |
要真正搞懂映像总裁SGI PE 怎么“一套内核双证书”,得从主板、PE、系统三方的“证书状态”讲起。
丨主板 UEFI 会存在的三种状态
✓同时支持 PCA 2011 和 CA 2023(双证书,最理想);
✓只支持 PCA 2011(老证书主板);
✓只支持 CA 2023(新证书主板,已拉黑旧证书)。
丨PE 会存在的几种状态
✓双证书、双 PE 分区:U 盘上具备支持 PCA 2011 和 CA 2023 的两套启动能力,最完善,可看情况启动不同的 PE;
✓仅具备 PCA 2011 证书(在不认新证书的老主板上能用,但进不了已拉黑旧证书的新主板);
✓仅具备 CA 2023 证书(进得了新主板,但进不了只认旧证书的老主板)。
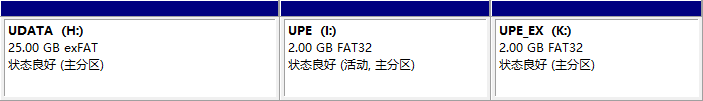
映像总裁SGI PE 走的是第一种“最完善”方案。它在 U 盘上的分区结构大致如下(采用共享内核方式实现双 CA 证书启动):
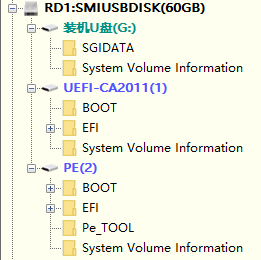
| 分区 | 格式 / 作用 |
|---|---|
DATA | 普通数据分区(exfat),放你的个人文件、镜像、工具 |
PE | 包含UEFI CA 2023 +Legacy双启动分区、PE 本体,以及外置软件 |
UEFICA2011 | 专门包含UEFI CA 2011 证书的启动文件(旧证书引导分区) |
注意一个现实限制:在 PE 启动之前,你没法用肉眼判断这块主板到底认哪种证书(大神或许能凭经验和主板年代猜个大概)。所以正确做法是——在启动菜单里先选一种证书的 PE 启动,如果受阻,就换另一种证书的 PE 启动。这一步目前还做不到自动识别,未来可以期待引导器层面的改进。
如果你的主板只允许新证书,而你的系统又不支持新证书,那照样一定启动不了。判断方法很简单:
Windows 文件夹下的 Boot 目录,有没有 EFI_EX 这个目录:有,就是带 CA 2023 新证书启动文件;没有,就只认旧证书。不要按系统版本猜。老旧的 Win10 LTSC 2019 打上补丁后也能拿到新证书,而 Win11 22H2 反而可能没有。一律以 Boot 目录下有没有 EFI_EX 为准。
进得去 PE 只成功了一半。要稳稳把系统装好、装完还能启动,需要同时满足四条:
有一只进得去 PE 的双证书 PE——进不去 PE,后面全是空谈;
判断出主板 UEFI 允许哪种证书;
判断出你的系统镜像带哪种证书,跟主板对不对得上;
安装时保证对应关系正确,错了就是白忙,客户会骂人。
丨系统与 UEFI 的对应关系:
| 系统 \ UEFI | PCA 2011 + CA 2023 | 只 CA 2023 | 只 PCA 2011 |
|---|---|---|---|
| PCA 2011 + CA 2023 | ✅ 正常 | ✅ 用 CA 2023 | ✅ 用 PCA 2011 |
| 只 CA 2023 | ✅ 正常 | ✅ 正常 | ❌ 无法启动 |
| 只 PCA 2011 | ✅ 正常 | ❌ 无法启动 | ✅ 正常 |
丨想要简单而不翻车,那就使用 SGIMini工具来制作:
用 SGI 制作双证书启动盘——新旧证书环境都能进 PE;
用 SGI 装系统——安装时自动识别证书环境、重建对应证书的引导,装好的系统本身也带新证书。
SGIMini工具这轮更新,新增了双CA证书(PCA2011+CA 2023),全面支持UEFI CA 2023 新证书,支持在新证书环境中启动、安装系统修复引导,更新日志原文如下:
更新日志:
1、[PE更新]启用双CA证书(PCA2011+CA 2023),全面支持UEFI CA 2023 新证书,支持在新证书环境中启动、安装系统修复引导;
2、[PE更新]新增在UEFI CA2023环境下,旧版无 CA2023 镜像安装系统,重建EFI引导并导入CA2023 证书。
3、[PE更新]新增双EFI启动分区制作,启动盘同时包含PCA2011和CA2023双UEFI证书启动分区,两个EFI启动分区共享内核。
4、[程序更新]优化制作启动盘,U盘数据分区默认改为 exFAT,不再默认选用 NTFS,不勾选制作为NTFS格式。
5、[程序更新]优化支持无盘符、分区损坏、U盘签名冲突脱机等现象制作。
6、[程序更新]新增装机默认关闭 BitLocker 加密,减少 SSD 性能损失。
实践大于理论,下面就一起来看制作“双证书启动盘”的标准流程吧。
丨制作前提:准备一个8GB或以上的空白U盘,建议优先选择16GB以上的USB3.0U盘
1.下载并安装最新版的映像总裁SGI工具,运行后点击进入“一键U盘启动”功能。
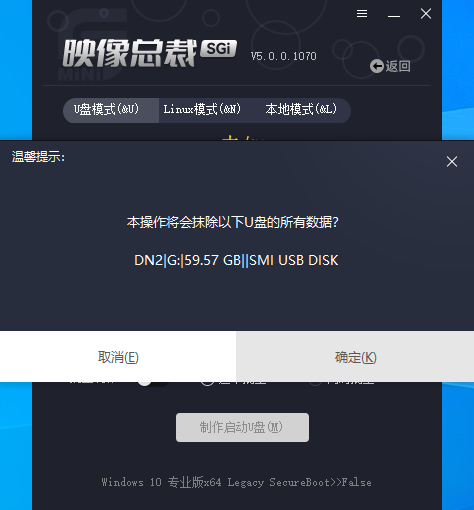
2.在打开的界面中,切换到“U盘模式”,选择好需要制作的U盘设备,随后点击“制作启动U盘”即可,全程约5-6分钟即可完成。
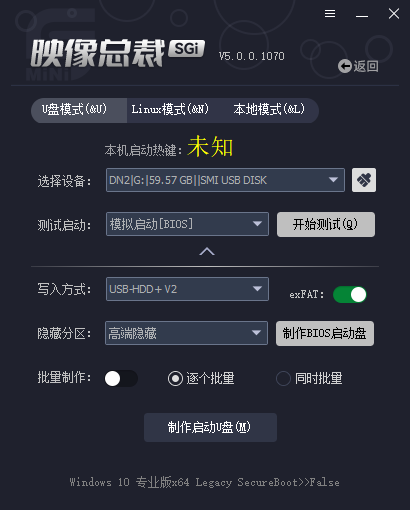
丨特别提醒:制作过程中会自动格式化U盘,会清除U盘中所有原有数据,建议提前备份U盘中的重要文件,避免数据丢失。
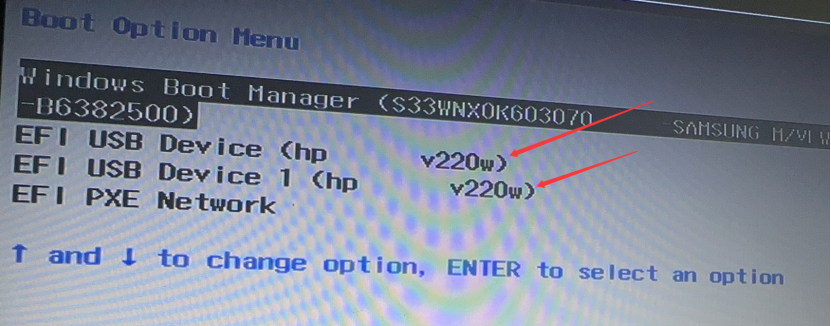
制作完成后,开机按快捷启动键(F8 / F11 / F12,根据主板而定),会出现两个 EFI 引导菜单项,分别对应两种证书。
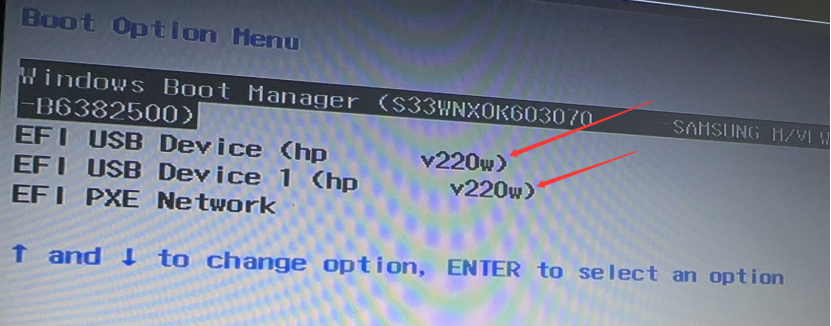
第一项(默认):UEFI CA 2011 启动项——对应旧证书引导分区;
第二项:UEFI PCA 2023 证书启动项——对应新证书引导分区。
丨简单总结:默认先进第一个,进不去就换另一个。
| 你的机器情况 | 该怎么选 |
|---|---|
| 已启用 CA 2023,但没拉黑 PCA 2011 | 两个启动项都能进 PE |
| 只认旧证书(未启用 CA 2023) | 选旧证书(PCA 2011)启动项 |
| 已启用 CA 2023 且拉黑了 PCA 2011 | 只能选新证书(CA 2023)启动项 |
丨SGIMini工具 下载地址↓
https://www.sysceo.com/software-softwarei-id-253.html
以上就是新主板 PE 启动不翻车!SGIMini 双证书启动盘方案来了的文章,关注我们官方抖音号【系统总裁网】,可以学习更多电脑知识!
 相关推荐


